AvePoint® Compliance Guardian pour la conformité de vos données
Couverture
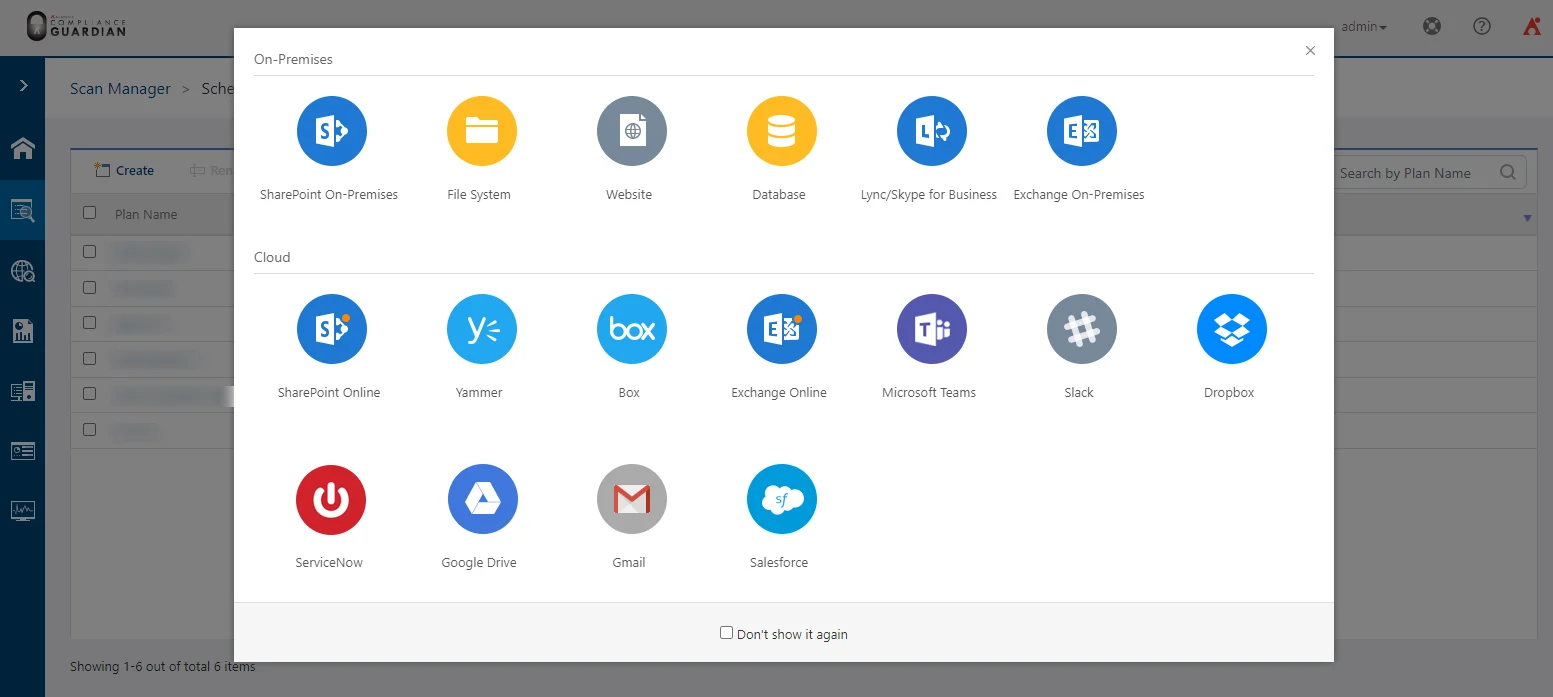
- Microsoft 365: SharePoint Online, Exchange Online, Teams
- Environnements sur site: SharePoint, Exchange, serveurs de fichiers, bases de données, sites web
- Applications cloud: Box, Dropbox, Google Drive, Gmail, Slack, Salesforce, ServiceNow
- Déploiement dans votre infrastructure pour un contrôle total
Détection
- Modèles d’analyse prêts à l’emploi et personnalisables (RGPD, données de santé, données bancaires…)
- Mots-clés, expressions régulières, lexiques et empreintes de documents
- Analyse du contexte: permissions, auteur, emplacement
- Reconnaissance de texte (OCR) dans les images et documents numérisés
Remédiation
- Niveau de risque calculé à partir de plusieurs critères
- Actions automatiques: modification des permissions, quarantaine, chiffrement, masquage des données sensibles, étiquettes de sensibilité
- Blocage des messages Teams contenant des données sensibles
- Notification des utilisateurs et gestion des incidents
AvePoint® Compliance Guardian centralise la gestion des risques
Une console unique pour toutes vos sources de données
Les fonctions de sécurité natives de chaque plateforme sont cloisonnées et hétérogènes. AvePoint® Compliance Guardian centralise la détection et la remédiation des risques sur l’ensemble de vos sources de données, depuis une console unique.
Heatmaps, tableaux de bord et rapports de tendance permettent de suivre les violations, d’identifier les utilisateurs concernés et de prioriser les actions.
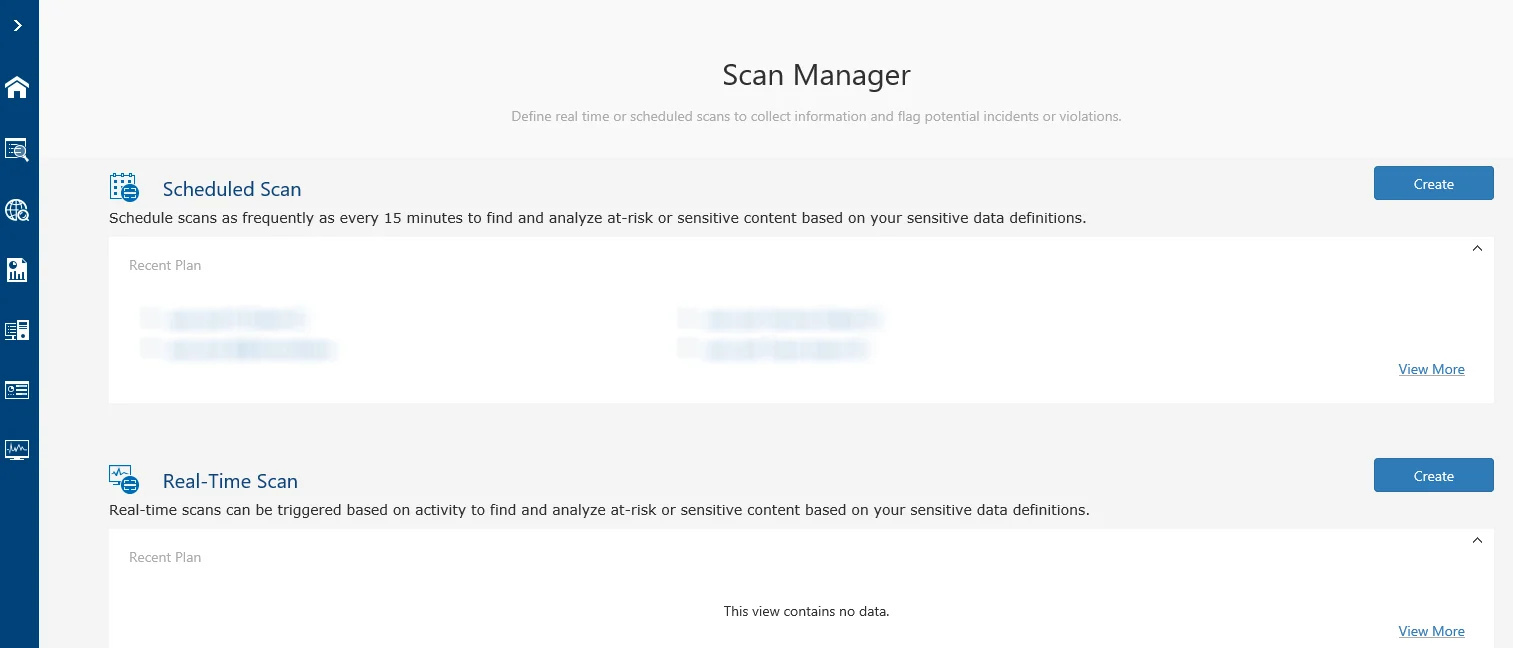
AvePoint® Compliance Guardian analyse vos données en continu
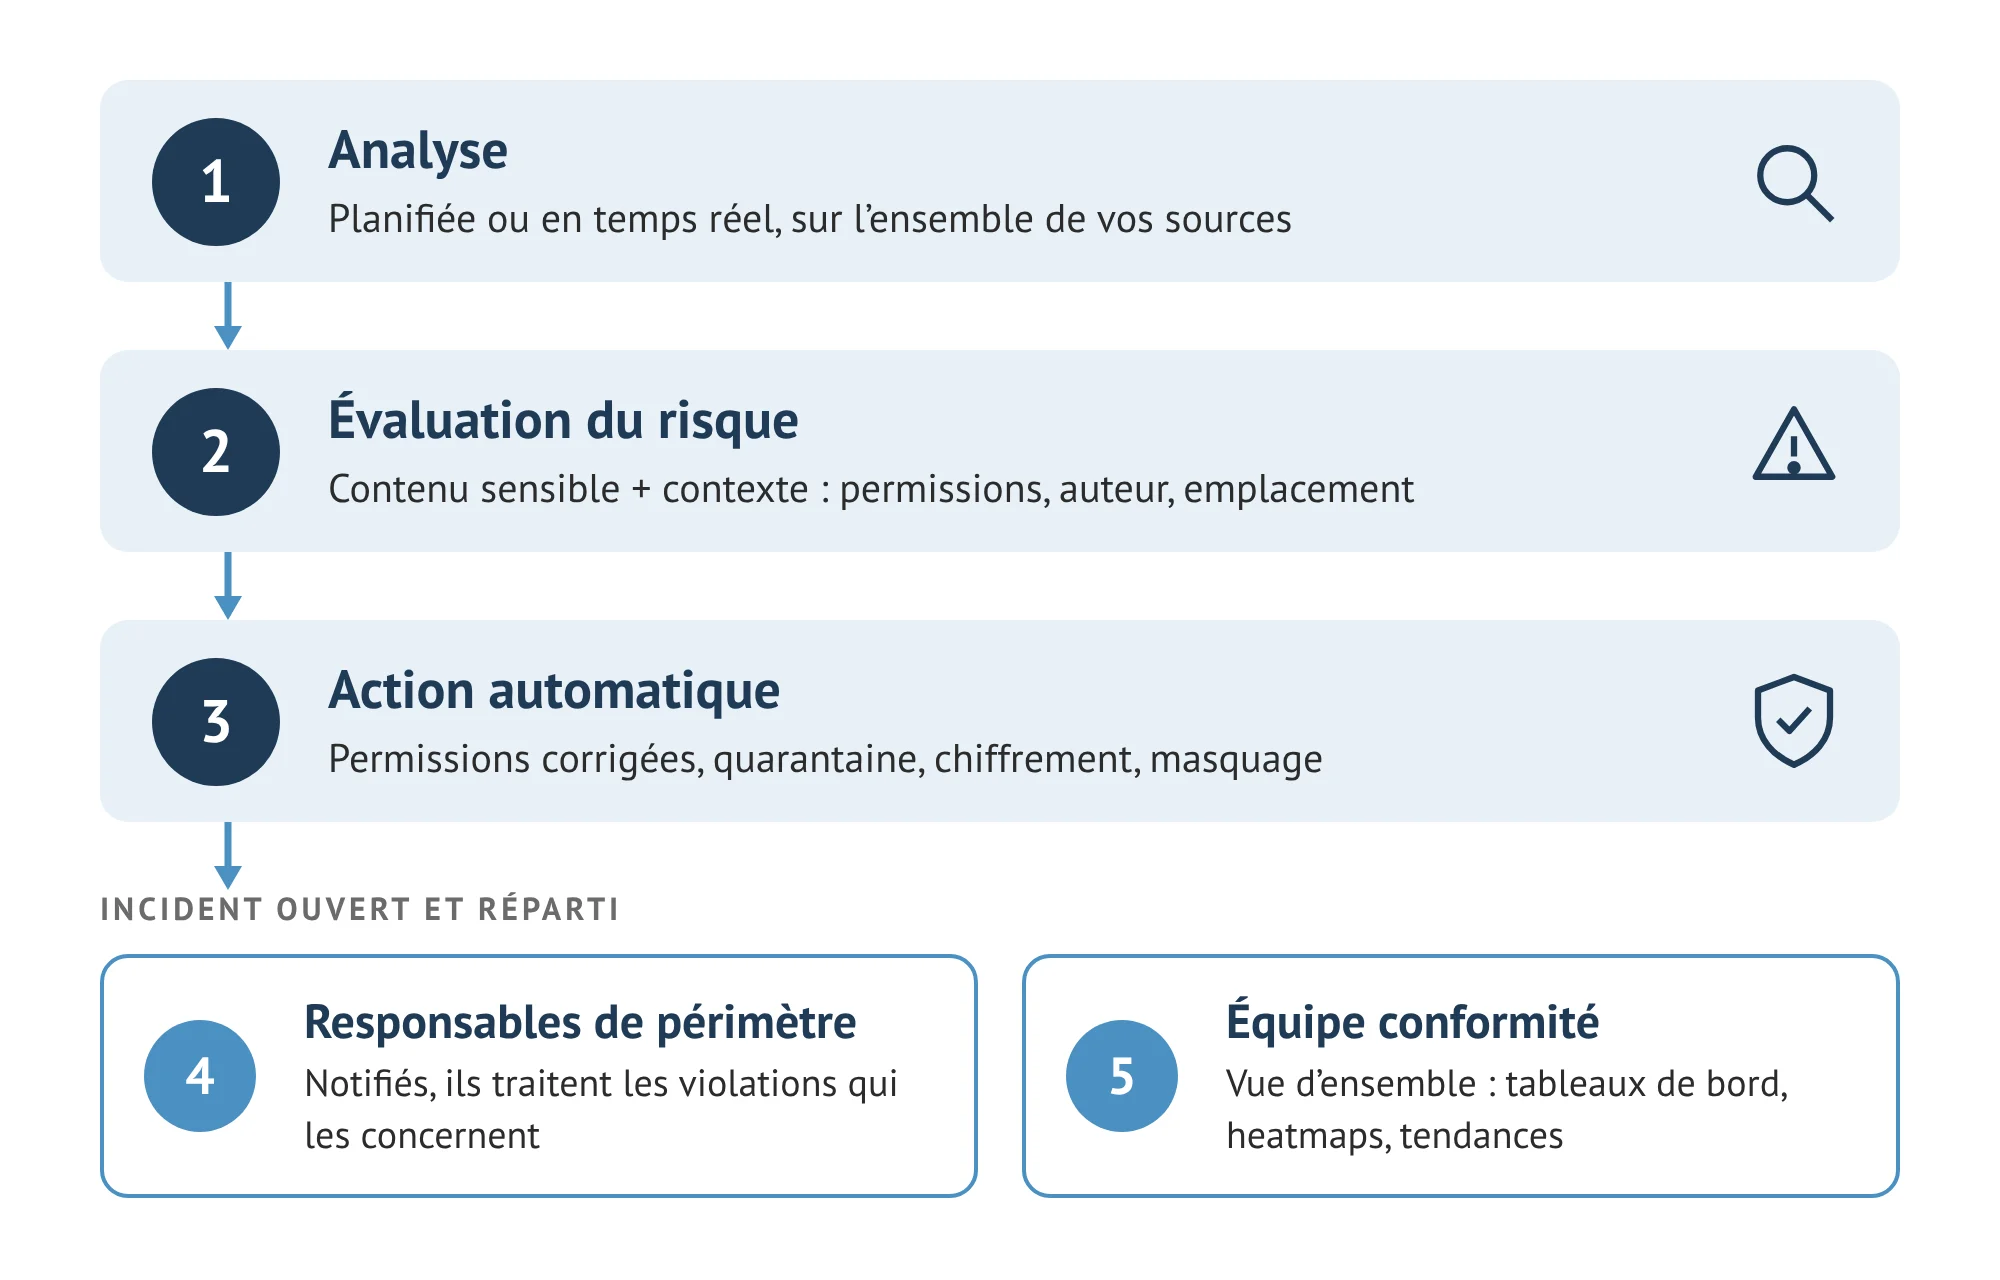
Des analyses planifiées ou en temps réel
Les analyses planifiées parcourent l’ensemble de vos environnements, jusqu’à toutes les 15 minutes.
Les analyses en temps réel détectent immédiatement, par exemple, le partage externe d’un document contenant des numéros de carte bancaire dans SharePoint, Box ou Dropbox, et appliquent les actions définies : retrait de l’accès externe, alerte de l’utilisateur, ouverture d’un incident.
Une gouvernance collaborative des incidents
Chaque responsable traite les violations de son périmètre
AvePoint® Compliance Guardian répartit le traitement des incidents entre les responsables de chaque périmètre : les propriétaires de sites sont notifiés et traitent les violations qui les concernent, tandis que les équipes conformité gardent une vue d’ensemble.
Les alertes envoyées aux utilisateurs contribuent aussi à les sensibiliser aux bonnes pratiques de protection des données.